
مجموعة قرصنة تزعم اختراق بيانات حساسة لمكتب التحقيقات الفيدرالي

زعمت مجموعة القرصنة «ShinyHunters»، المعروفة بتنفيذ عمليات واسعة النطاق لسرقة البيانات وابتزاز الضحايا، اختراق أنظمة مكتب التحقيقات الفيدرالي الأمريكي «FBI» والاستيلاء على بيانات حساسة تخص آلاف العملاء والمتقدمين للعمل في الوكالة.
ونشرت المجموعة ادعاءها عبر موقع لتسريب البيانات على شبكة الإنترنت المظلم، مشيرة إلى أنها حصلت على معلومات تخص عددًا كبيرًا من عملاء «FBI»، إلى جانب أشخاص تقدموا بطلبات للعمل لدى الوكالة.
وكان موقع «404 Media» أول من نشر تفاصيل الاختراق المزعوم، بعدما حصل على عينة من البيانات المنسوبة إلى المجموعة، تضمنت أسماء وعناوين منازل وأرقام هواتف لعدد من عملاء «FBI» وأزواجهم، وتمكن الموقع من التحقق من جزء من المعلومات من خلال مقارنتها بسجلات عامة.
القراصنة يطالبون بحذف تقرير
وقالت مجموعة «ShinyHunters» إن العملية لم تكن بدافع مالي، مطالبة مكتب التحقيقات الفيدرالي بحذف تقرير منشور تزعم أنه يتضمن اتهامات كاذبة بحقها.
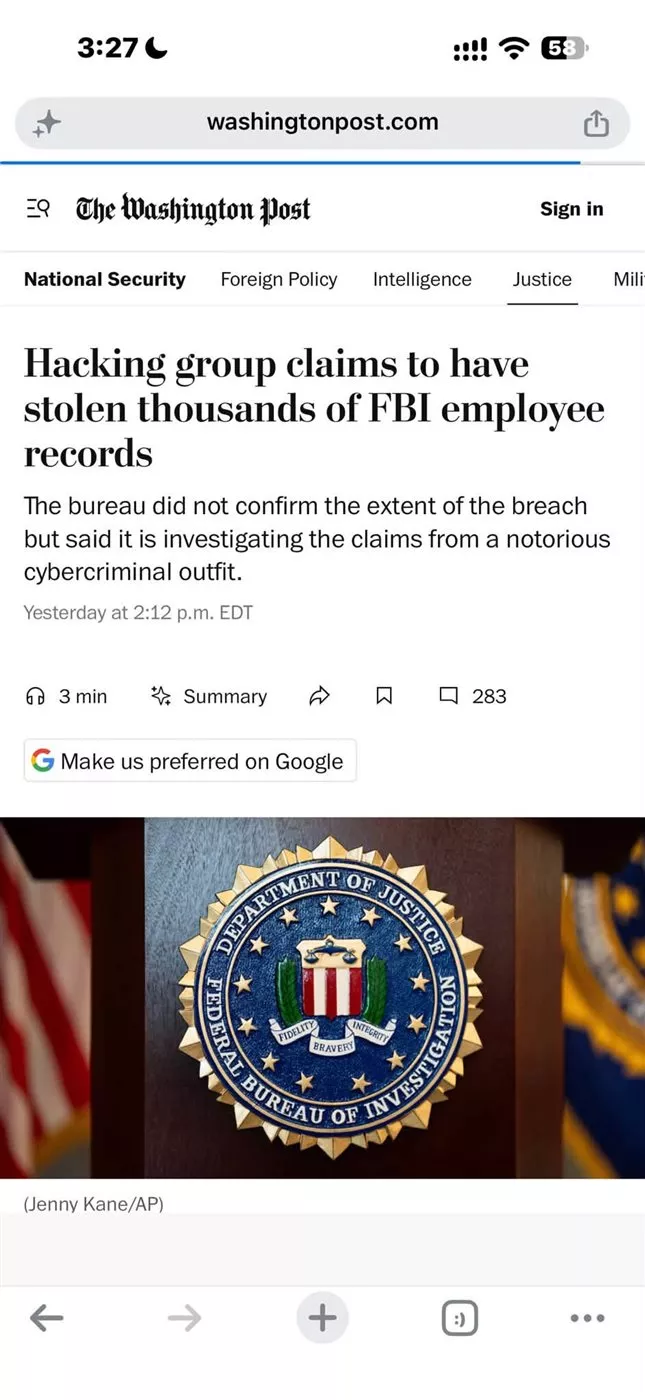
ووفقًا لـ «404 Media»، بدأ القراصنة باختراق خادم «Oracle PeopleSoft»، وهو نظام تستخدمه جهات حكومية ومؤسسات مختلفة في إدارة الموارد البشرية والتوظيف وتخزين البيانات الشخصية للمتقدمين للوظائف.
وأفاد الموقع بأن المهاجمين تمكنوا بعد ذلك من الوصول إلى بيئة سحابية حكومية مستضافة لدى شركة «أمازون»، حيث كانت تخزن بيانات مرتبطة بعملاء ومتقدمي وظائف في مكتب التحقيقات الفيدرالي.
وادعت المجموعة أنها استولت على «تيرابايتات» من البيانات، دون الكشف عن طبيعة الخطوات التي تعتزم اتخاذها في حال رفض «FBI» حذف التقرير الذي تطالب بإزالته.
مخاوف من استغلال البيانات
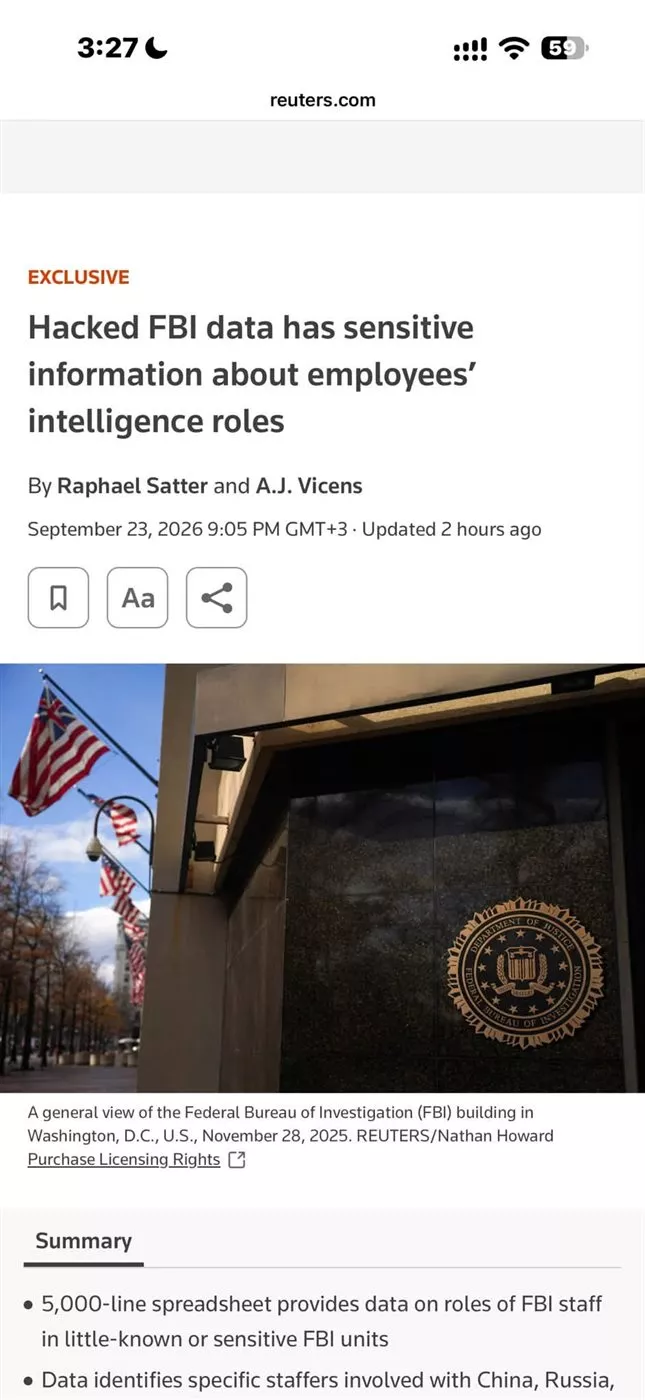
وقد تثير البيانات المنسوبة إلى الاختراق مخاوف أمنية واستخباراتية، في حال تأكدت صحتها، إذ يمكن أن تستخدم معلومات العملاء وعائلاتهم في الضغط عليهم أو ابتزازهم، فضلًا عن إمكانية استغلالها من جانب جهات معادية للحصول على معلومات تساعد في عمليات التجسس أو الاستقطاب.
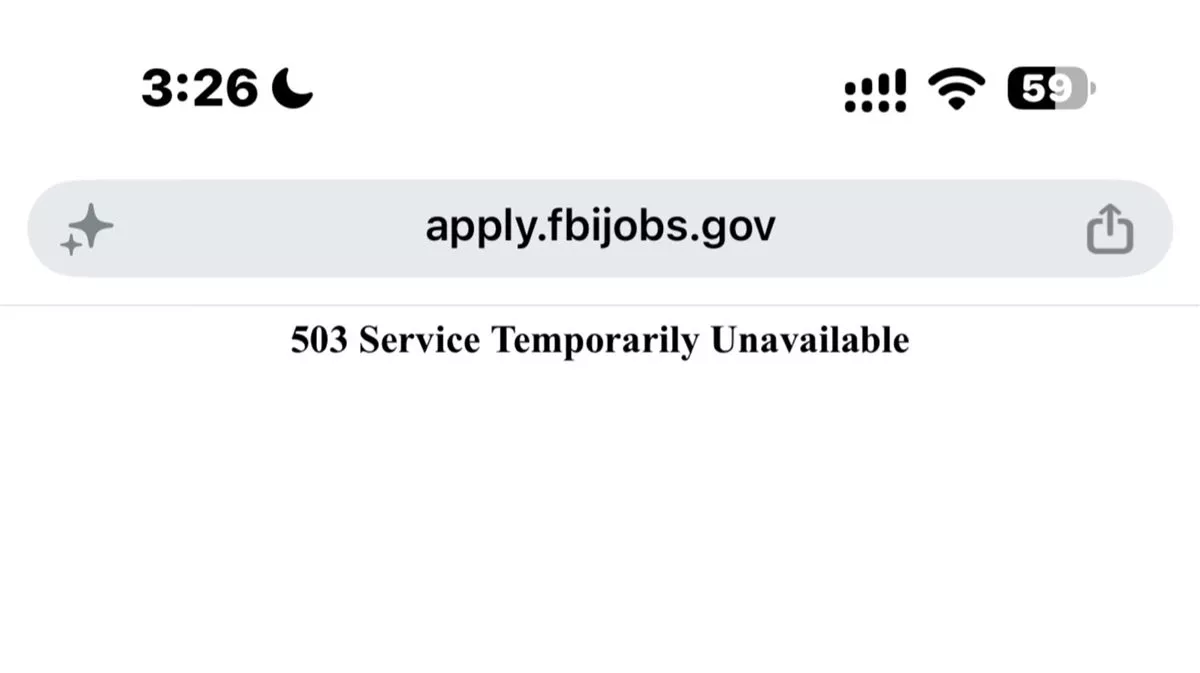
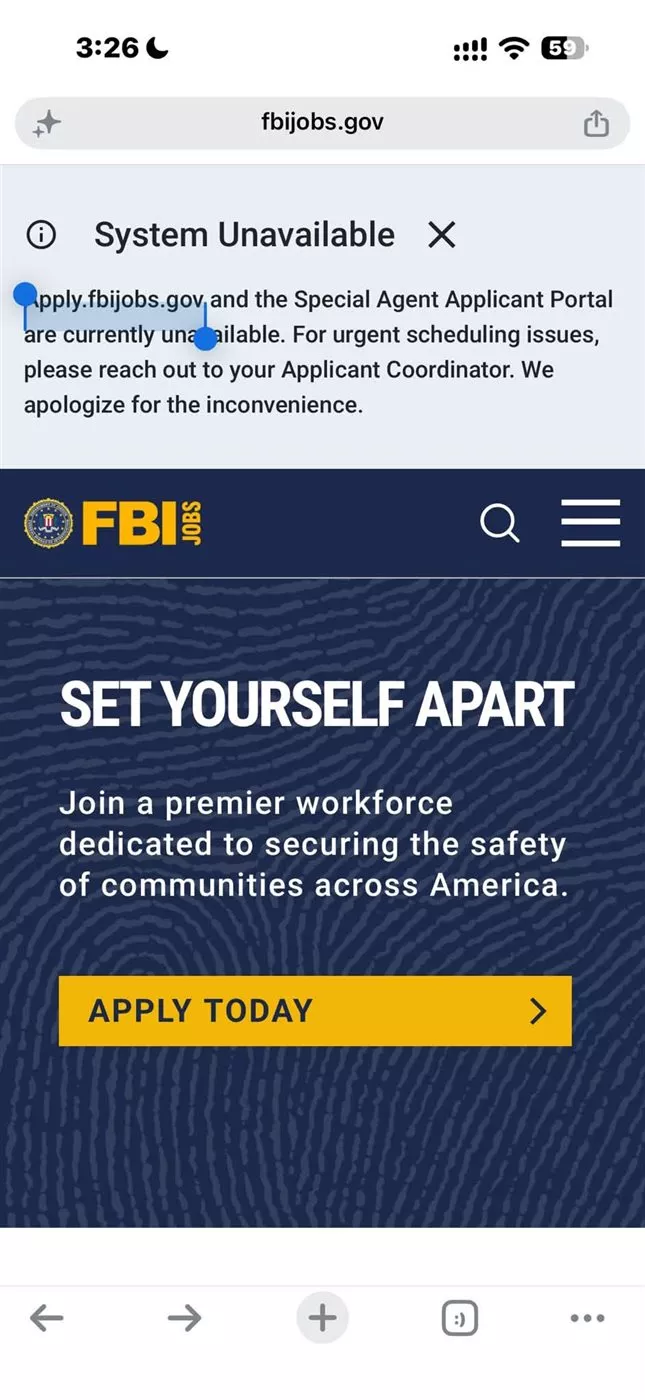
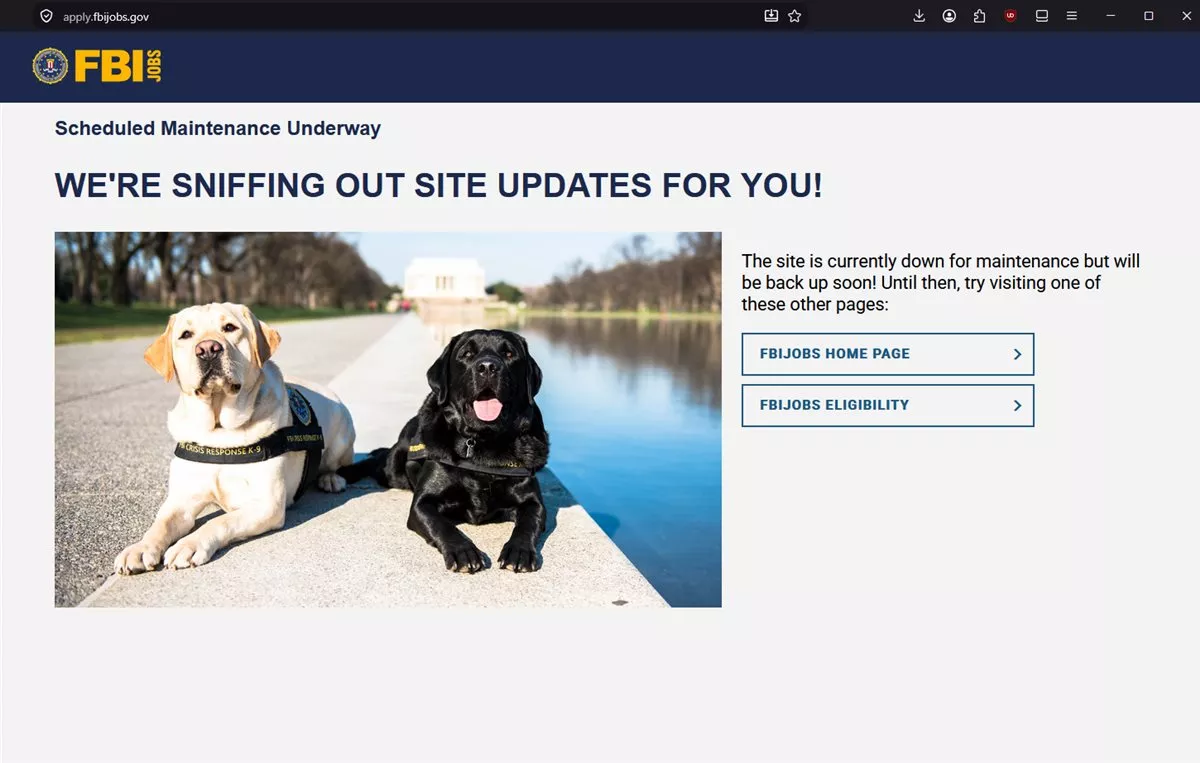
وأشار تقرير «404 Media» أيضًا إلى أن القراصنة تمكنوا من التأثير في موقع التوظيف التابع لمكتب التحقيقات الفيدرالي، الذي ظهر متوقفًا لأعمال الصيانة وقت نشر التقرير، إلى جانب تعطل بوابة التقديم الخاصة بالمتقدمين لشغل وظيفة عميل خاص في الوكالة.
ثاني اختراق معروف لـ«FBI» خلال العام
ويأتي الاختراق المزعوم بعد حادثة أخرى استهدفت أحد أنظمة مكتب التحقيقات الفيدرالي خلال العام الجاري، عندما تمكن قراصنة لم تحدد هويتهم من اختراق نظام تستخدمه الوكالة لإدارة عمليات التنصت في الوقت الفعلي، إلى جانب أوامر جمع المعلومات الاستخباراتية الأجنبية.
وكان من الممكن أن تكشف الأنظمة المستهدفة عن هويات أشخاص خضعوا للمراقبة ضمن عمليات الوكالة، وذلك وفقًا للتقارير المتعلقة بالحادثة.
وفي واقعة منفصلة، تعرض حساب البريد الإلكتروني الشخصي لمدير «FBI» كاش باتيل للاختراق، فيما نشرت مجموعة القرصنة «Handala»، المدعومة من إيران، محتويات من الحساب، وذلك عقب الضربات التي قادتها الولايات المتحدة ضد إيران.